Vous n'êtes pas identifié. Normal : le forum est fermé, cette archive est en lecture seule.
- Accueil forums
- » Le Coin des Passionnés
- » Vie privée, selfie sur réseau sociaux, cloud
#26 12-09-2014 19:33:47
- Canaille974
- Animateur GT SPORT Réunion

 Zarboutan (14/14)
- Date d'inscription: 02-08-2013
- Messages: 8 498
- Hors ligne
Il me semble que snapchat a déjà été piraté et ils ont procédé a une reinitialisation de mot de passe.
#27 12-09-2014 21:24:03
- Jojo
- Membre

- Zarboutan (14/14)
- Date d'inscription: 26-03-2010
- Messages: 7 743
- Hors ligne
Mais ça s'efface.
#28 12-09-2014 23:48:15
- frankmario
- Donateur

- Zarboutan (14/14)
- Date d'inscription: 29-10-2010
- Messages: 3 765
- Hors ligne
C'est bien le soucis du cloud, mettre sa vie privée même soit disant "sécurisé" faut comprendre que ce mot n'existe pas en sécurité réseau, je pense que tout EST cracké ou SERA cracké il y aura toujours une faille ya qu'a voir le nombre d'attaques DDOS et Brute force journaliers pour se rendre compte que tout mettre sur le net est hautement déconseillé, c'est même inconscient je trouve (2 clés usb 32Go c'est réglé lol)
Les ados n'ont même pas conscience de ce qui les guette (oh bordel que j'ai l'air vieux quand je dis ça -_-') quand ils font ce genre de conneries online lol, avant on foutait la merde dans le voisinnage ç apartait pas plus loin et tu pouvait postuler partout sans craindre que ces "incidents" remontent, je m'imagine pas ado@pression sociale actuellement ^^" (même si j'étais pas si rebel que ça)
#29 13-09-2014 21:06:05
- bedou974
- Membre

- Zarboutan (14/14)
- Date d'inscription: 28-02-2010
- Messages: 5 553
- Hors ligne
la clé USB c'est pas fiable du tout pour sauvegarder des données x)
#30 13-09-2014 21:13:18
- natijah
- Membre
- Zarboutan (14/14)
- Date d'inscription: 09-03-2013
- Messages: 6 618
- Hors ligne
Je plussoie, je ne compte plus les clefs perdues ou HS. Et les gens ne sont pas adeptes du chiffrement. 
#31 14-09-2014 09:45:20
- Jojo
- Membre
- Zarboutan (14/14)
- Date d'inscription: 26-03-2010
- Messages: 7 743
- Hors ligne
En plus il faut l'avoir toujours sur soi, tandis que le cloud...
#32 14-09-2014 10:25:36
- boromkeurgui
- Membre
- Zarboutan (14/14)
- Date d'inscription: 18-02-2009
- Messages: 4 784
- Hors ligne
du moment que c'est fait par un humain , un humain peut le défaire . la meilleure protection c'est dabord soit même : pas de données compromettantes , ne pas diffuser ses adresses mails perso sur n'importe quel site , savoir utiliser ce que l'on achète .
#33 14-09-2014 10:42:04
- natijah
- Membre
- Zarboutan (14/14)
- Date d'inscription: 09-03-2013
- Messages: 6 618
- Hors ligne
Errare humanum est, perseverare diabolicum.
#34 30-09-2014 19:33:25
- diwa7
- Membre
 Mentor (12/14)
- Date d'inscription: 27-03-2013
- Messages: 1 631
- Hors ligne
Vie privée et Internet...
Déjà dans l'énoncé, y'a comme une incohérence.
#35 30-09-2014 20:10:00
- natijah
- Membre
- Zarboutan (14/14)
- Date d'inscription: 09-03-2013
- Messages: 6 618
- Hors ligne
Tu peux développer diwa7? C'est assez court pour le coup là.
#36 05-10-2014 15:09:09
- Jojo
- Membre
- Zarboutan (14/14)
- Date d'inscription: 26-03-2010
- Messages: 7 743
- Hors ligne
BadUSB : la faille critique de l'USB est désormais publique
Deux chercheurs, Karsten Nohl et Jakon Lell, ont annoncé en juillet dernier avoir trouvé une faille critique concernant tous les périphériques USB. S'ils avaient démontré la véracité de leur découverte, ils n'avaient néanmoins pas communiqué leur manière de procéder. C'était sans compter sur deux autres chercheurs, Adam Caudill et Brandon Wilson, qui ont travaillé sur le même sujet et viennent de livrer le code permettant le hack de n'importe quel accessoire USB...
Appelée BadUSB, cette faille touche le firmware de tous les appareils USB (il peut s'agir d'une clé, d'un clavier, etc.).Lors de la Black Hat de juillet dernier, Karsten Nohl et Jakon Lell ont démontré qu'il était possible, grâce à elle, d'injecter un code malveillant dans l'appareil sans que rien ne puisse le détecter. Dès lors, un pirate peut prendre le contrôle du périphérique USB ou intercepter des données. Si la méthode employée était restée secrète jusqu'à présent, elle vient d'être rendue publique sur GitHub : le code source peut en effet être téléchargé sur ce site. Les deux responsables de cette « fuite », si c'est en une, estiment qu'il est grand temps de corriger cette faille qui concerne les périphériques USB, et que c'est aux fabricants de la combler. « Si vous voulez prouver qu’il y a un défaut, vous devez libérer le code afin que les gens puissent se prémunir de lui. »
Actuellement, cette faille n'a pas fait encore l'objet du moindre « exploit » en dehors de celui montré par Karsten Nohl en juillet dernier... Du moins pas publiquement : avec cette mise à disposition sur le web, il est hautement probablement que des hackers développent rapidement une foultitude de malwares destinés à tous nos appareils USB. Il convient de relativiser la dangerosité de BadUSB. Il faut qu'un hacker ait physiquement accès au périphérique dans lequel souhaite injecter du code malveillant. Il ne peut pas le faire à distance. Mais méfiez-vous dorénavant des clés ou des disques USB que l'on vous prête ou que l'on vous vend sans en vérifier au préalable la provenance.
#37 05-10-2014 15:12:40
- natijah
- Membre
- Zarboutan (14/14)
- Date d'inscription: 09-03-2013
- Messages: 6 618
- Hors ligne
Vu comment les gens utilisent les supports USB. 
#38 06-10-2014 09:21:11
- Jojo
- Membre
- Zarboutan (14/14)
- Date d'inscription: 26-03-2010
- Messages: 7 743
- Hors ligne

La Mecque : populaire au hajj, le "selfie" irrite les conservateurs.
Cette mode de selfie...
#39 06-10-2014 22:07:49
- Nathxn
- Membre

- Zarboutan (14/14)
- Date d'inscription: 06-04-2014
- Messages: 7 423
- Hors ligne
Toujours quel qu'un de haut placé pour critiqué notre génération --
#40 11-10-2014 19:40:31
- Jojo
- Membre
- Zarboutan (14/14)
- Date d'inscription: 26-03-2010
- Messages: 7 743
- Hors ligne
Snapchat : des hackeurs affirment avoir piraté plus de 100.000 photos
"Environ la moitié des utilisateurs de Snapchat ont moins de 17 ans, ce qui suscite des inquiétudes car des photos de mineurs dénudés pourraient potentiellement circuler."
Mais c'est quoi tous ces exhibitionnistes!?!
#41 11-10-2014 19:53:19
- natijah
- Membre
- Zarboutan (14/14)
- Date d'inscription: 09-03-2013
- Messages: 6 618
- Hors ligne
Bah pour draguer il faut peut-être se déshabiller maintenant.
#42 12-10-2014 10:31:14
- Noobpowa
- Membre
 Experienced (11/14)
- Date d'inscription: 03-12-2012
- Messages: 901
- Hors ligne
Ceux qui font ça peuvent vraiment aller se rhabiller.
#43 27-01-2015 10:48:24
- bedou974
- Membre
- Zarboutan (14/14)
- Date d'inscription: 28-02-2010
- Messages: 5 553
- Hors ligne
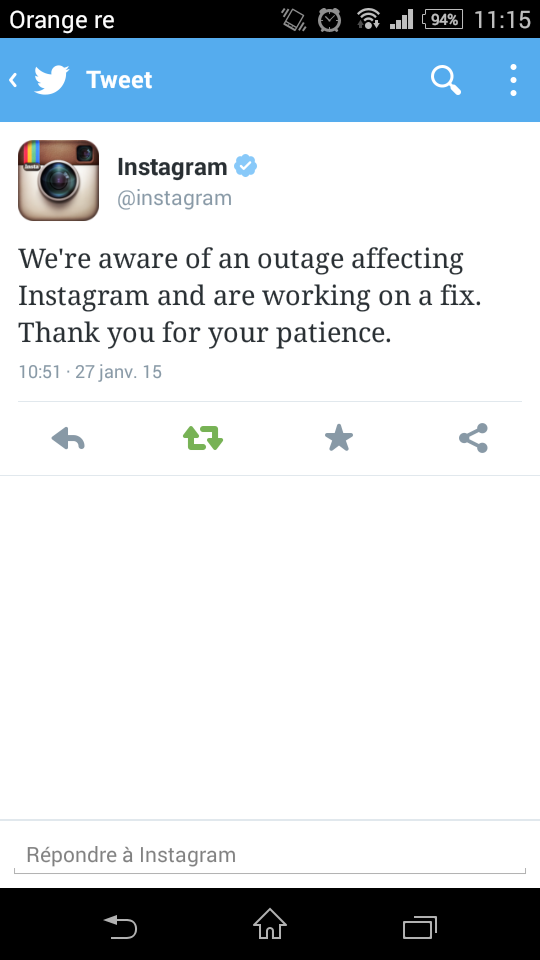
En parlant de reseaux sociaux Facebook et Instagram sont down depuis ce matin ! Grosse panne ou attaque ?
#44 27-01-2015 11:17:29
- Nathxn
- Membre
- Zarboutan (14/14)
- Date d'inscription: 06-04-2014
- Messages: 7 423
- Hors ligne
Une grosse panne, tweet de Instagram : "Nous somme conscients d'une panne etc..."
#45 27-01-2015 13:10:46
- Jojo
- Membre
- Zarboutan (14/14)
- Date d'inscription: 26-03-2010
- Messages: 7 743
- Hors ligne


#46 02-02-2015 10:31:38
- fk9_7440
- Animateurs

- Zarboutan (14/14)
- Date d'inscription: 02-10-2009
- Messages: 19 071
- Hors ligne
Lol, on voit ca partout.
#47 02-02-2015 13:11:56
- Jojo
- Membre
- Zarboutan (14/14)
- Date d'inscription: 26-03-2010
- Messages: 7 743
- Hors ligne
C'est malheureux, je trouve.
Les gens marchent dans la rue, la tête dans le smartphone, ne regardent plus leurs environnements, ni les voitures, ni les crottes...
#48 02-02-2015 13:16:01
- Jojo
- Membre
- Zarboutan (14/14)
- Date d'inscription: 26-03-2010
- Messages: 7 743
- Hors ligne
Kendra Sunderland: la prison pour un porno tournée à la bibliothèque??
http://www.tvqc.com/2015/02/kendra-sunderland-la-prison-pour-un-porno-tournee-la-bibliotheque/
#49 02-02-2015 13:46:32
- TekilaShot
- Membre

 Community Regular (8/14)
- Date d'inscription: 05-09-2014
- Messages: 312
- Hors ligne

#50 04-02-2015 17:24:27
- Peter
- Donateur
 Proficient (10/14)
- Date d'inscription: 29-07-2010
- Messages: 874
- Hors ligne
J'adore quand on dit "selfie" à la place d'auto-portrair. Comment faire passer pour nouveau un truc qui existe depuis la nuit des temps.
- Accueil forums
- » Le Coin des Passionnés
- » Vie privée, selfie sur réseau sociaux, cloud